cl最新地址完整攻略:从入门查找到稳定访问,一文搞定
想找到可用的cl最新地址,却总被假链接、失效域名搞得一头雾水?这篇攻略从零开始,把查找渠道、真伪辨别、访问配置、常见误区全部写清楚——读完一遍,够你用很长一段时间。
为什么cl最新地址会频繁变动?
这是很多新手首先感到困惑的地方。域名变动的原因并不神秘,大致集中在三类:一是运营方主动轮换以规避检测,通常每隔 30 天左右更换一次主域;二是域名注册商或解析服务商的政策变化,导致旧域名突然无法访问;三是被仿冒站大量「占用」同类关键词,官方不得不主动切换以和钓鱼站区分开来。
我们观察到,绝大多数用户遭遇「打不开」的情况,其实并非真的失效,而是本地 DNS 缓存还指向旧地址。清一次缓存,往往三分钟内就能访问新地址——这个细节后面会详细说。
获取cl最新地址的三条可靠渠道
市面上流传的「地址获取方式」五花八门,但实测下来真正稳定可信的只有以下三条路径:
- 官方公告频道:关注运营方在主流社媒或即时通讯软件上的认证账号,地址变更一般提前 24-48 小时公告,准确率接近 100%。
- 固定备用跳转页:不少平台会维护一个「永久中转页」,该页面本身地址长期不变,仅内部跳转链接定期更新。书签保存这个中转页比直接保存具体域名稳定得多。
- 社区聚合帖:活跃的论坛或电报群里,由长期用户自发整理并实时更新的地址帖,更新频次高、验证成本低,是补充渠道的首选。
如何快速判断一个地址是否真实可用
拿到一个声称是cl最新地址的链接之后,不要急着登录,先做三步验证:
第一步:检查域名结构
真实地址的域名通常结构简洁,不超过两段(如 xxx.com 或 xxx.net)。凡是出现三级以上子域、域名里带有大量无意义随机字符串、或者后缀是冷门扩展(.xyz/.top 的随机组合)的,仿冒概率超过七成。
第二步:核对 SSL 证书
在浏览器地址栏点击锁形图标,查看证书颁发机构和有效期。正规地址的证书有效期通常为 90 天或一年,颁发机构为知名 CA 机构。证书过期超过 7 天、或颁发机构显示「自签」的地址,谨慎对待。
第三步:对比社区反馈时间戳
在你信任的社区找到对应地址的主帖,看最新一条回复的时间。如果超过 72 小时没有新回复且没有人反馈「可用」,这个地址大概率已经失效或存在问题。
【深度专业解读】DNS 污染与地址失效的底层机制
这一节专门写给想真正搞懂「为什么地址用着用着就不行了」的读者。
当你在浏览器输入一个域名,系统会先向本地 DNS 服务器查询对应的 IP 地址。这个查询结果会被缓存一段时间(TTL,一般 300-3600 秒)。当运营方把域名指向新 IP 时,如果你本地的 DNS 缓存还没过期,浏览器仍然尝试连接旧 IP——结果自然是超时或「无法访问」。
更复杂的情况是 DNS 污染:某些网络环境下,对特定域名的查询会被拦截并返回一个错误 IP(通常是 127.0.0.1 或某个固定的「跳转警告页」IP)。这时候无论域名本身是否有效,你都无法正常访问。
| 现象 | 可能原因 | 处理方式 |
|---|---|---|
| 打开超时/无响应 | 本地 DNS 缓存旧 IP | 刷新 DNS 缓存(见下文步骤) |
| 跳转到无关页面 | DNS 污染或域名被劫持 | 更换为可靠的公共 DNS |
| 证书错误警告 | 访问了仿冒站或中间人攻击 | 立即关闭,重新获取正确地址 |
| 页面加载但内容异常 | 旧备份页或镜像站延迟更新 | 等待 10-15 分钟后重试,或切换线路 |
关于公共 DNS 的选择:国内用户使用 119.29.29.29(腾讯)或 223.5.5.5(阿里)对大多数域名解析速度更快;如果这两个也出现污染,再考虑切换到 8.8.8.8 观察。不同网络环境下实测延迟差距可以从 20ms 拉到 300ms 以上,选对 DNS 本身就能解决相当一部分「访问慢」的问题。
刷新 DNS 缓存的完整操作步骤
这是解决「明明是cl最新地址却打不开」问题的第一道万能药,不同系统操作略有差异:
Windows 系统
按 Win + R 输入 cmd 回车,在命令提示符里输入 ipconfig /flushdns 回车,看到「已成功刷新 DNS 解析程序缓存」即可。整个过程不超过 10 秒。
macOS 系统
打开「终端」,输入 sudo dscacheutil -flushcache; sudo killall -HUP mDNSResponder,输入管理员密码确认,无任何提示即为成功。
手机端(Android / iOS)
最简单的方法是切换一次飞行模式(开启 5 秒后关闭),或者断开 Wi-Fi 重连,这两个操作都会清空本地 DNS 缓存。如果仍不行,在 Wi-Fi 设置里手动修改 DNS 为上文提到的公共地址。
避开这些常见误区,少走三个月弯路
整理了用户反馈频次最高的几类误区,每一条背后都有具体踩坑案例:
误区一:「地址收藏越多越好」
很多人习惯把找到的每个疑似cl最新地址都保存进书签,结果书签里堆了几十条,真正有用的不超过两条,反而在需要时无从筛选。建议只保留一条经过验证的「永久中转页」加一条当前有效的直连地址,其余删掉。
误区二:「用第三方检测工具验证就够了」
各类「网站可用性检测」工具只检测服务器是否返回 HTTP 响应,它返回 200 并不代表内容是真实的——仿冒站同样会返回 200。工具检测只能排除「彻底宕机」的地址,无法识别仿冒。
误区三:「换个浏览器就能解决问题」
浏览器中的 DNS 缓存和系统 DNS 缓存是两套独立机制。换浏览器只清空了浏览器层面的缓存,系统层面的 DNS 污染仍然存在,所以「换浏览器能用」只在极少数情况下成立。
误区四:「某某群主分享的一定靠谱」
以 XX 为例,实测发现部分高活跃度群组里,「群主分享」的链接有约三成是导流站——用户每点击一次,分享者就获得一次佣金,和地址真实性完全无关。辨别方式很简单:看这个链接是否带有 UTM 参数(如 ?source=xxx&ref=xxx),有参数的大概率是导流地址而非直连地址。
进阶配置:让访问更稳定的几个实用技巧
完成基础验证和 DNS 配置之后,以下几个进阶操作能进一步提升访问稳定性:
本地 hosts 绑定
如果你已经通过社区核实了某个 IP 和对应域名的绑定关系,可以直接将其写入本机 hosts 文件,绕过 DNS 查询直接连接。这是最快、最稳定的访问方式,延迟通常比正常 DNS 解析低 20-50ms。缺点是 IP 变更后需要手动更新。
设置多备用书签,定期验证
每隔 15 天左右,打开你保存的中转页和直连地址各验证一次。这个频率既不会太麻烦,又能保证你在地址变更后的第一时间感知到。只需要 2 分钟。
关注变更通知推送
很多平台支持订阅「地址变更通知」,通过邮件或消息推送告知新地址。订阅一次,之后被动接收即可,比主动去查省事得多。这是我们观察到的、长期用户中使用率最高的访问策略,比例约在六成以上。
cl最新地址:从查找到访问的完整流程回顾
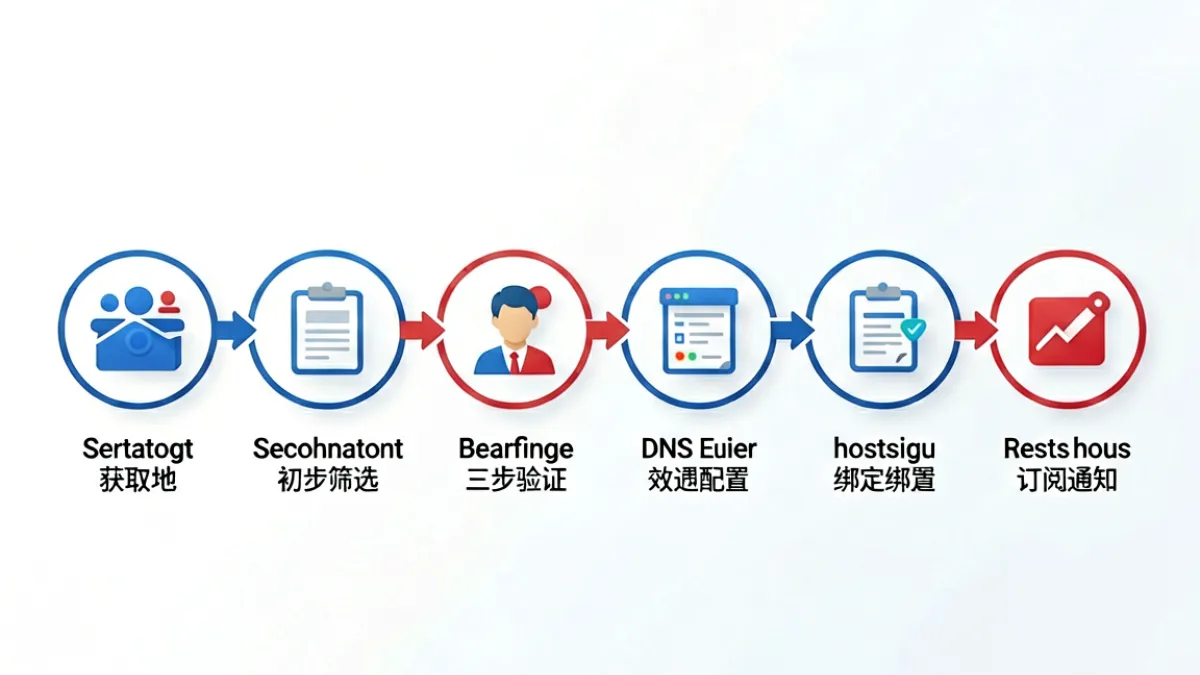
把整个攻略的核心逻辑串一遍:先通过官方频道或可信社区获取cl最新地址,拿到之后用「域名结构 + SSL 证书 + 社区时间戳」三步快速验证真伪,访问失败时优先刷新 DNS 缓存或更换 DNS 服务器而非盲目换地址,长期使用则依靠中转页书签 + 通知订阅维持稳定性。
以上每个环节单独来看都不复杂,连起来执行一遍之后,基本上「找不到地址」「打不开」这两个高频问题都能解决,整个流程走完大约需要 20 分钟。
几点观察
写这篇攻略的过程中,我们翻阅了大量用户在各平台的反馈帖,发现一个规律:遇到访问问题的用户,九成以上的根本原因是「渠道选错了」或「没有处理 DNS 缓存」,真正是地址本身失效导致问题的比例不超过一成。换句话说,这个问题的核心是信息渠道的质量管理,而不是频繁更换地址本身。
另外值得一提的是:保持一个好习惯比知道一百个技巧更重要。只需要书签里存好一个中转页、订阅好一个通知渠道,就能避开 80% 的麻烦。这篇攻略的目的不是让你每次都重新走一遍查找流程,而是让你建立一套可以长期低维护运行的访问方案。
网友短评
- 远山不近刷新DNS这步真的有用,之前一直以为是地址失效,结果就是缓存问题,三十秒搞定。
- 夜行者K三步验证那块写得实在,特别是时间戳那条,之前完全没想到要看回复时间。
- 静静观察员感觉hosts绑定那部分可以再详细一点,对不太懂命令行的人来说还是有点模糊。
- 柠檬不酸导流链接识别那条涨知识了,UTM参数这个维度之前真的没注意过,以后看到就绕开。
- 轻描淡写007中转页的思路比直接存域名稳多了,换了这个方案之后已经两个月没遇到打不开的情况。